

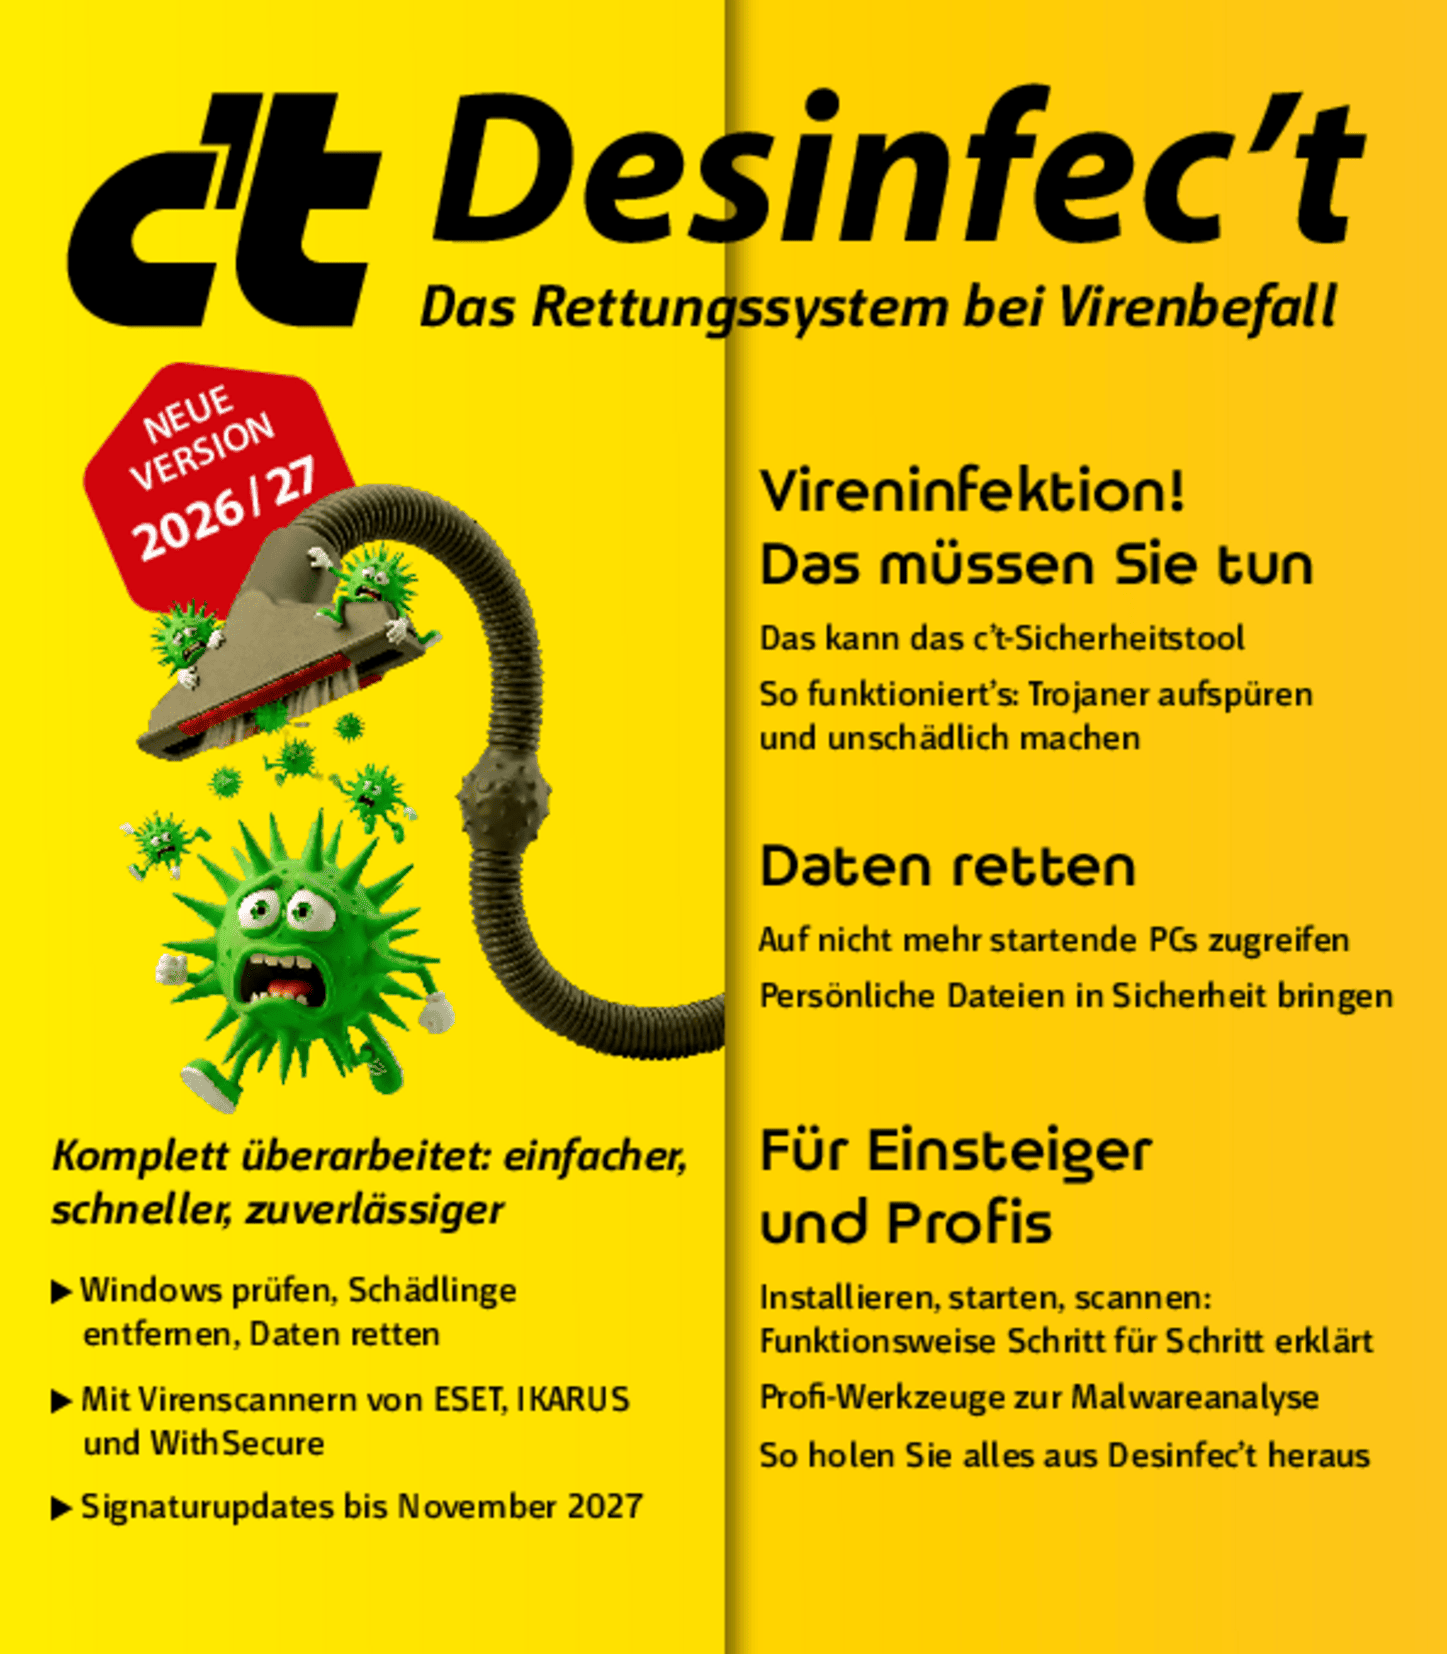


c't Desinfec't 2026/27
14,90 €
Sofort verfügbar
Das kann c't Desinfec't 2026/27:
- Komplett überarbeitet: einfacher, schneller, zuverlässiger
- Entfernt Trojaner und Viren unter Windows
- Mit Virenscannern von ESET, IKARUS, WithSecure
- Scannen, löschen, Daten retten: Das kann das c't Sicherheitstool
- Gratis Signatur-Updates bis November 2027
► Auch erhältlich: der neue c't Desinfec't 2026/27 USB-Stick
Als Abonnent eines unserer Titel zahlen Sie für die PDF nur 10,90 € statt 14,90 €. Einfach mit Ihrem Abo-Account im heise shop einloggen, der rabattierte Preis wird direkt am Produkt angezeigt.
Dazu passend:

Nitrokey 3 – moderner Sicherheitsschlüssel für digitale Identitäten und Daten Der Nitrokey 3 kombiniert moderne Authentifizierungsverfahren, sichere Schlüsselspeicherung und kryptografische Funktionen in einem kompakten Hardware-Sicherheitsschlüssel. Neben USB-C steht erstmals auch NFC für die komfortable Nutzung mit kompatiblen Mobilgeräten zur Verfügung. Der Funktionsumfang vereint zahlreiche Möglichkeiten früherer Nitrokey-Generationen. Dazu gehören FIDO2, FIDO U2F, Einmalpasswörter (OTP), OpenPGP, Curve25519, ein integrierter Passwortmanager sowie ein nach Common Criteria EAL 6+ zertifiziertes Secure Element. Firmware-Updates ermöglichen zudem die laufende Pflege des Geräts. Der Nitrokey 3 unterstützt dabei den Schutz von Benutzerkonten vor Phishing und Passwortdiebstahl. Kryptografische Schlüssel können sicher auf dem Gerät verwahrt werden, während Open-Source-Software für nachvollziehbare und überprüfbare Implementierungen sorgt. Einsatzbereiche Privatanwender und Unternehmen Der Nitrokey 3 eignet sich für die Absicherung digitaler Zugänge und den Schutz vertraulicher Kommunikation. Er kann insbesondere dazu beitragen, das Risiko durch gestohlene Zugangsdaten, Phishing und unbefugten Zugriff zu reduzieren. Passwortlose Anmeldung Dienste wie Microsoft 365 oder Nextcloud lassen sich mit kompatiblen Verfahren ohne Eingabe eines klassischen Passworts absichern. Der Nitrokey übernimmt dabei die Authentifizierung und dient als physischer Sicherheitsschlüssel. Zwei-Faktor-Authentisierung für Online-Konten Webdienste können über FIDO2, FIDO U2F oder Einmalpasswörter zusätzlich abgesichert werden. Selbst wenn ein Passwort in falsche Hände gelangt, ist für den Zugriff weiterhin der zusätzliche Authentifizierungsfaktor erforderlich. Eine Übersicht unterstützter Dienste bietet dongleauth.com. Schutz vor Phishing FIDO-basierte Anmeldeverfahren prüfen den Zusammenhang zwischen der Authentifizierung und der aufgerufenen Domain. Dadurch wird verhindert, dass Anmeldedaten bei einer gefälschten Webseite verwendet werden. Nutzung mit Smartphones Durch die Kombination aus FIDO und NFC kann der Nitrokey 3 auch mit kompatiblen Android- und iOS-Geräten eingesetzt werden. Damit steht ein physischer Sicherheitsschlüssel auch für mobile Anmeldungen zur Verfügung. Verschlüsselung von Dateien und Kommunikation Der Nitrokey 3 kann zur sicheren Aufbewahrung privater kryptografischer Schlüssel verwendet werden. Unterstützt werden unter anderem GnuPG, OpenPGP, S/MIME, Thunderbird und Outlook. Dadurch lassen sich beispielsweise E-Mails, Dateien oder Datenträger verschlüsseln. Unternehmen und Organisationen Passwortlose Windows-Anmeldung In entsprechenden Unternehmensumgebungen kann der Nitrokey 3 für eine passwortlose Anmeldung an kompatiblen Windows-Systemen eingesetzt werden. In Verbindung mit Azure Active Directory lassen sich damit alternative Authentifizierungsverfahren realisieren. Passwortlose Anmeldung an Unternehmenssystemen Der Hardware-Schlüssel kann Bestandteil einer modernen Authentifizierungsstrategie sein und klassische Passwortverfahren ergänzen oder ersetzen. Dadurch lassen sich unter anderem Passwort-Resets und die unsichere Aufbewahrung von Zugangsdaten reduzieren. IT-Administration und IT-Sicherheit SSH-Schlüssel sicher verwahren Für die Administration von Servern können SSH-Schlüssel geschützt auf dem Nitrokey gespeichert werden. Der Zugriff wird über eine PIN abgesichert. Private Schlüssel müssen dadurch nicht unkontrolliert auf verschiedenen Client-Systemen abgelegt und synchronisiert werden. Schutz von IoT-Systemen und eigenen Produkten Der Nitrokey 3 kann auch in eigene technische Lösungen integriert werden. Dadurch lassen sich beispielsweise kryptografische Funktionen für Fernwartung, Geräteauthentifizierung oder die Überprüfung der Produktauthentizität realisieren. Sichere Speicherung kryptografischer Schlüssel Private Schlüssel und Zertifikate können geschützt auf dem Hardware-Sicherheitsschlüssel gespeichert werden. Dadurch sind sie weniger anfällig für Diebstahl, Verlust oder Schadsoftware auf dem verwendeten Computer. Überprüfung der Systemintegrität In Verbindung mit unterstützten Systemen kann der Nitrokey 3 zur Überprüfung der BIOS- beziehungsweise Firmware-Integrität eingesetzt werden. Bei einem kompatiblen Measured- oder Verified-Boot-Verfahren kann die LED des Geräts den erkannten Systemstatus anzeigen. Wichtige Funktionen des Nitrokey 3 FIDO2 und FIDO U2F FIDO2 und FIDO U2F ermöglichen eine sichere Authentifizierung ohne die ausschließliche Abhängigkeit von Passwörtern. Der physische Sicherheitsschlüssel kann dabei für passwortlose Anmeldungen oder als zusätzlicher Faktor verwendet werden. Gleichzeitig bieten FIDO-Verfahren einen wirksamen Schutz gegen zahlreiche Phishing-Szenarien. Einmalpasswörter (OTP) Der Nitrokey 3 kann Einmalpasswörter direkt auf dem Gerät erzeugen. Diese werden als zusätzlicher Faktor bei der Anmeldung verwendet. Selbst bei einem kompromittierten Kennwort bleibt der Zugang dadurch zusätzlich geschützt. Geschützte Speicherung privater Schlüssel Kryptografische Schlüssel für E-Mail-, Datei- oder Laufwerksverschlüsselung können auf dem Nitrokey verwahrt werden. Die geschützte Speicherung reduziert das Risiko, dass private Schlüssel durch Malware oder einen Verlust des Computers kompromittiert werden. Integrierter Passwortmanager Ein integrierter Passwortmanager ermöglicht die verschlüsselte Speicherung von Zugangsdaten. Die Passwörter bleiben auch dann geschützt, wenn der Hardware-Schlüssel verloren geht, sofern die vorgesehenen Schutzmechanismen verwendet werden. Integritätsprüfung und Manipulationserkennung Unterstützte Computer können gemeinsam mit dem Nitrokey 3 auf Veränderungen an BIOS oder Firmware überprüft werden. Voraussetzung sind geeignete Plattformen und Technologien wie Coreboot und Heads, beispielsweise bei kompatiblen NitroPad-Systemen. Sicherheitsarchitektur Bei der Entwicklung des Nitrokey 3 steht eine mehrschichtige Sicherheitsarchitektur im Vordergrund. Hardware, Firmware und kryptografische Komponenten arbeiten dabei zusammen, um sensible Daten und Schlüssel zu schützen. Rust-basierte Firmware Die Firmware des Nitrokey 3 wird vollständig in Rust entwickelt. Die speichersichere Programmiersprache hilft dabei, bestimmte Klassen von Speicherfehlern bereits auf Entwicklungsebene zu vermeiden. Trussed Framework Als Grundlage dient das in Rust entwickelte Framework Trussed. Es wurde für sicherheitskritische Embedded-Anwendungen konzipiert und stellt unter anderem Funktionen für kryptografische Operationen bereit. Der Quellcode ist als Open Source verfügbar. Sicherheitsfunktionen der Hardware Als Hardwareplattform kommen je nach Ausführung Mikrocontroller der LPC55S6x- oder nRF52-Familie zum Einsatz. Diese Plattformen verfügen über verschiedene integrierte Sicherheitsmechanismen, darunter Secure Boot, ARM TrustZone und Physical Unclonable Functions (PUF). Secure Element Für die geschützte Speicherung kryptografischer Informationen wird zusätzlich ein Secure Element vom Typ SE050 eingesetzt. Dieser Sicherheitschip ist bis auf Betriebssystemebene nach Common Criteria EAL 6+ zertifiziert und für besonders hohe Sicherheitsanforderungen ausgelegt. Aufgrund des Energiebedarfs steht das Secure Element ausschließlich über USB zur Verfügung und nicht über NFC. Open Source Wie bei den anderen Nitrokey-Produkten basiert auch der Nitrokey 3 auf einem Open-Source-Ansatz. Der Quellcode kann dadurch von unabhängigen Personen eingesehen und überprüft werden. Kompatibilität und Schnittstellen Der Nitrokey 3 unterstützt eine Vielzahl von Betriebssystemen und Standards: Windows macOS Linux BSD Android iOS Zu den unterstützten Schnittstellen und Standards gehören unter anderem: Microsoft CSP OpenPGP S/MIME X.509 PKCS#11 OpenSC FIDO2 FIDO U2F Eine Übersicht über Webseiten, die Zwei-Faktor-Authentisierung unterstützen, ist unter dongleauth.com verfügbar.

Nitrokey 3 mit USB-C – moderner Sicherheitsschlüssel mit eingeschränkter NFC-Funktion Der Nitrokey 3 mit USB-C bietet eine Kombination aus sicherer Authentifizierung, kryptografischer Schlüsselverwaltung und Open-Source-Technologie. Der Hardware-Sicherheitsschlüssel unterstützt unter anderem FIDO2, FIDO U2F, Einmalpasswörter und OpenPGP. Sensible Schlüssel können innerhalb der geschützten Hardware verwaltet werden. Ein integriertes Secure Element mit Common Criteria EAL 6+ Zertifizierung bietet zusätzlichen Schutz für kryptografische Informationen. Dadurch eignet sich der Nitrokey 3 für die Absicherung von Online-Konten, die Verschlüsselung sensibler Daten sowie den sicheren Zugriff auf IT-Systeme. Die USB-C-Ausführung ist für moderne Computer und Geräte mit USB-C-Schnittstelle konzipiert. Die NFC-Funktion ist bei dieser Variante nur eingeschränkt beziehungsweise nicht nutzbar. Einsatzgebiete Privatanwender und Unternehmen – Konten und Daten schützen Passwortlose Anmeldung Kompatible Plattformen wie Microsoft 365 und Nextcloud können eine Anmeldung ohne herkömmliches Passwort ermöglichen. Der Nitrokey übernimmt dabei die sichere Authentifizierung des Benutzers. Zwei-Faktor-Authentisierung für Webkonten FIDO2, FIDO U2F und Einmalpasswörter sorgen für eine zusätzliche Sicherheitsebene bei Online-Diensten. Auch ein kompromittiertes Passwort reicht damit nicht für den vollständigen Kontozugriff aus. Eine Übersicht unterstützter Webseiten ist unter www.dongleauth.com verfügbar. Schutz gegen Phishing FIDO bindet die Authentifizierung an die tatsächliche Web-Domain. Dadurch kann der Sicherheitsschlüssel nicht einfach auf einer nachgebildeten Phishing-Webseite für die Anmeldung missbraucht werden. Authentifizierung mit mobilen Geräten FIDO-Verfahren ermöglichen die sichere Anmeldung auch mit kompatiblen Android- und iOS-Geräten. Bei dieser USB-C-Variante ist die Nutzung von NFC jedoch nur eingeschränkt beziehungsweise nicht möglich. Verschlüsselung von Kommunikation und Dateien Private kryptografische Schlüssel können sicher auf dem Nitrokey gespeichert werden. Dadurch lassen sich unter anderem E-Mails, einzelne Dateien und komplette Datenträger mit Anwendungen wie GnuPG, OpenPGP, S/MIME, Thunderbird oder Outlook verschlüsseln. Unternehmen – sichere Zugänge ohne klassische Passwörter Passwortfreie Windows-Anmeldung In Verbindung mit Microsoft Entra ID kann der Nitrokey 3 zur passwortlosen Anmeldung an zentral verwalteten Windows-Computern eingesetzt werden. Authentifizierung für Enterprise-Systeme Der Hardware-Schlüssel kann klassische Passwortverfahren in geeigneten Umgebungen ergänzen oder ersetzen. Dadurch lassen sich komplexe Passwortvorgaben, vergessene Zugangsdaten und wiederkehrende Passwort-Resets reduzieren. IT-Administratoren und Sicherheitsteams SSH-Zugänge absichern Private SSH-Schlüssel können auf dem Nitrokey gespeichert und durch eine PIN geschützt werden. Die geschützten Schlüssel lassen sich nicht aus dem Gerät exportieren. Dadurch entfällt das Verteilen sensibler Schlüsseldateien auf mehreren Arbeitsplatzrechnern. IoT-Geräte und Hardware-Produkte schützen Der Nitrokey kann in eigene Hardware- und Produktentwicklungen integriert werden. Mögliche Anwendungen sind sichere Fernwartung, Geräteauthentifizierung und der Nachweis der Echtheit eines Produkts. Kryptografische Schlüssel verwalten Zertifikate und private Schlüssel lassen sich innerhalb der geschützten Hardware aufbewahren. Das verringert das Risiko eines Zugriffs durch Schadsoftware oder unbefugte Personen. BIOS- und Firmware-Integrität prüfen Zusammen mit Measured Boot kann der Nitrokey die Integrität von BIOS und Firmware kontrollieren. Die integrierte LED dient zur Anzeige des ermittelten Status. Für diese Funktion sind kompatible Systeme erforderlich, beispielsweise Geräte mit Coreboot und Heads wie geeignete NitroPad-Modelle. Funktionen FIDO2 und FIDO U2F Die FIDO-Standards ermöglichen sichere und komfortable Anmeldungen ohne klassische Passwörter. Gleichzeitig wird das Risiko von Phishing und gestohlenen Zugangsdaten reduziert. HOTP und TOTP Einmalpasswörter können als zusätzlicher Authentifizierungsfaktor verwendet werden. Die benötigten Codes werden auf dem Nitrokey erzeugt und erhöhen damit die Sicherheit von Benutzerkonten. Sichere Speicherung kryptografischer Schlüssel Private Schlüssel für Verschlüsselung und digitale Signaturen können geschützt auf dem Gerät hinterlegt werden. Dadurch müssen sensible Schlüssel nicht ungeschützt auf einem Computer gespeichert werden. Integrierter Passwortmanager Passwörter können verschlüsselt im integrierten Passwortmanager gespeichert werden. Die Zugangsdaten stehen dadurch unabhängig vom jeweiligen Arbeitsplatz zur Verfügung. Integritäts- und Manipulationsprüfung Bei kompatiblen Systemen lässt sich die Integrität von BIOS und Firmware über Verified Boot überprüfen. Die vierfarbige LED des Nitrokey unterstützt die Darstellung des jeweiligen Zustands. Sicherheitstechnologie Die Sicherheitsarchitektur des Nitrokey 3 verbindet speichersichere Software mit speziellen Hardware-Schutzfunktionen und einem zertifizierten Secure Element. Rust-basierte Firmware: Die Firmware wird in der speichersicheren Programmiersprache Rust entwickelt. Dadurch können bestimmte sicherheitskritische Fehler im Umgang mit Speicher vermieden werden. Trussed: Das Firmware-Konzept basiert auf dem in Rust entwickelten Framework Trussed. Die Plattform wurde für sicherheitskritische Embedded-Anwendungen entwickelt und übernimmt unter anderem kryptografische Funktionen. Der Quellcode ist Open Source. Geschützte Mikrocontroller: Abhängig von der Hardwarevariante kommen LPC55S6x- oder nRF52-Mikrocontroller zum Einsatz. Diese verfügen über Sicherheitsfunktionen wie Secure Boot, ARM TrustZone und Physical Unclonable Functions (PUF). Secure Element: Ein SE050 Secure Element schützt kryptografische Informationen und Schlüssel. Die Komponente wurde bis zur Betriebssystemebene nach Common Criteria EAL 6+ zertifiziert und erfüllt damit hohe Sicherheitsanforderungen. Open Source: Die Entwicklung des Nitrokey 3 basiert auf Open-Source-Technologien. Der Quellcode kann dadurch von Fachleuten geprüft und auf Sicherheitsaspekte untersucht werden. Unterstützte Systeme und Schnittstellen Betriebssysteme: Windows, macOS, Linux, BSD, Android und iOS Schnittstellen und Standards: Microsoft CSP, OpenPGP, S/MIME, X.509, PKCS#11, OpenSC, FIDO2 und FIDO U2F Zwei-Faktor-Authentisierung: Eine Auswahl kompatibler Webdienste ist unter www.dongleauth.com aufgeführt. Technische Daten Authentifizierungsstandards: WebAuthentication (WebAuthn), CTAP2/FIDO2 und CTAP1/FIDO U2F 1.2 Einmalpasswörter: HOTP gemäß RFC 4226 und TOTP gemäß RFC 6238 FIDO-Konten: Zwei-Faktor-Authentisierung und passwortlose Anmeldung für eine unbegrenzte Anzahl von Accounts Firmware: Signierte Firmware-Aktualisierungen Bedienung: Touchbutton Secure Element: Manipulationsgeschütztes Sicherheitselement nach Common Criteria EAL 6+ RSA: 2048 bis 4096 Bit Elliptische Kurven: NIST P-256, P-384, P-521, Ed25519, Curve25519, brainpoolP256r1, brainpoolP384r1 und brainpoolP512r1 Verschlüsselung: AES-128 und AES-256 Hash-Algorithmen: SHA-256, SHA-384 und SHA-512 OTP: HOTP, TOTP und HOTP-Prüfung Zufallszahlengenerator: Physikalischer True Random Number Generator (TRNG) Statusanzeige: Vierfarbige LED USB: USB 1.1, Typ C NFC: Keine beziehungsweise nur eingeschränkte NFC-Leistung Konformität: FCC, CE, RoHS, WEEE und OSHwA

c't Special Desinfec't 2026/27 komplett digital auf einem 32 GByte USB-Stick (USB A), mitsamt der neuen "Desinfec't 2026/2027" Version.► Alles Wissenswerte rund um das komplett überarbeitete Desinfec't finden Sie auch auf der neuen Projektseite: ct.de/desinfect► Das bietet das rundum erneuerte Desinfec't 2026/2027 mit Release im November: Komplett überarbeitet: einfacher, schneller, zuverlässigerEntfernt Trojaner und Viren unter Windows Mit Virenscannern von ESET, IKARUS, WithSecure Scannen, löschen, Daten retten: Das kann das c't SicherheitstoolGratis Signatur-Updates bis November 2027► Ausführlicher Inhalt des Specials direkt auf dem USB-Stick: 6 – Desinfec’t 2026/27 – Das Rettungssystem bei Virenbefall 10 – Im Einsatz – Funktionsweise und Funktionsumfang 20 – Schritt für Schritt starten – Installation und Inbetriebnahme 24 – Bilderstrecke Virenscan – Signaturen aktualisieren und Scans auswerten 30 – FAQ – Antworten auf die häufigsten Fragen 36 – Netzscan – Desinfec’t auf Windows-PCs mit ARM-CPU 40 – Status quo Malware – Aktuelle Trojaner und Angriffstaktiken 46 – VirusTotal ausreizen – Malware-Recherche mit vt-cli 52 – Dokumentenanalyse – Verdächtige PDF- und Word-Dokumente durchleuchten 60 – Trojaner aufspüren – Schadcode und Bedrohungen analysieren 66 – EXE-Dateien analysieren – Beispiel WannaCry 74 – Maßgeschneiderter Virenscanner – Schadcode mit YARA-Regeln finden 82 – Die Technik von Desinfec’t – Neuerungen des Live-Systems 92 – Entwicklung mit KI – Von der Idee zu Desinfec’t 2026/27
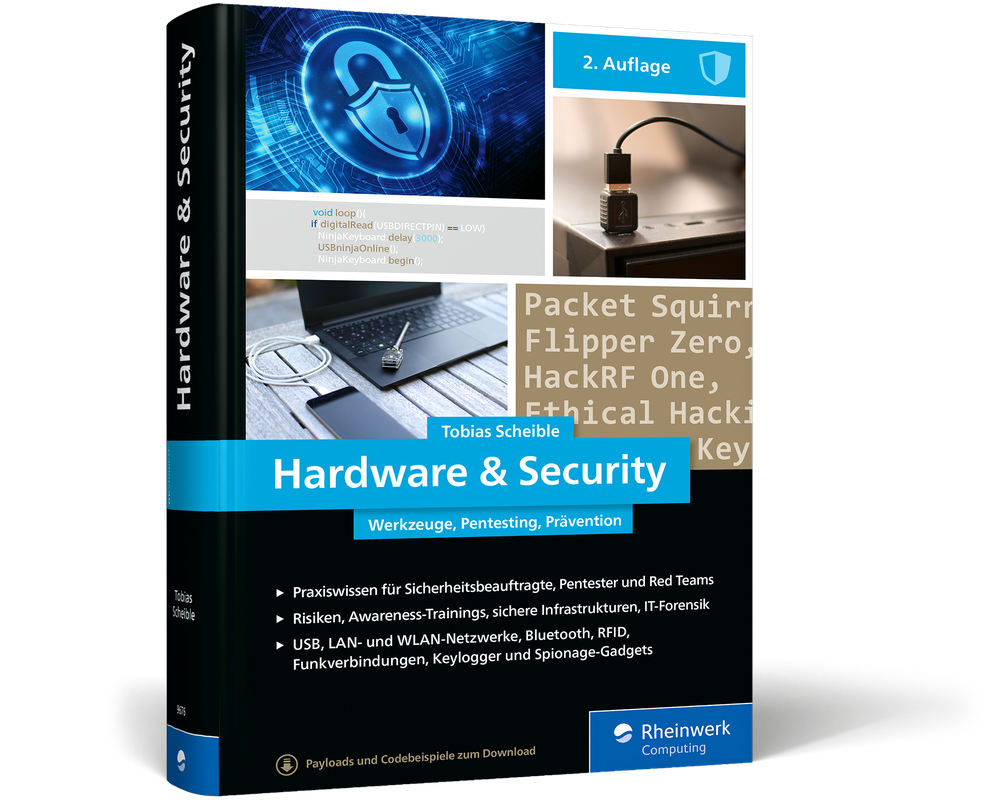
Manipulierte USB-Sticks, unscheinbare Keylogger, falsche Access-Points, geklonte RFID-Karten – die Gefahren für Ihre IT-Infrastruktur beschränken sich nicht auf Attacken von Viren und Trojanern. Tobias Scheible zeigt Ihnen in diesem Handbuch, wie Sie Ihre Rechnersysteme und Netzwerke umfassend vor Hardware-Angriffen schützen. Sorgen Sie proaktiv für Sicherheit, indem Sie Ihre Mitarbeiterinnen und Mitarbeiter für die Bedrohungen sensibilisieren und die Werkzeuge der Angreifer detailliert kennenlernen. Denn nur mit einem ganzheitlichen Blick auf die Bedrohungslage gelingt es Ihnen, Industriespionage, Ransomware-Angriffe und andere Attacken richtig zu bekämpfen.Aktuell zu: Rubber Ducky Mark II, MalDuino 3, ESP32-S3 Pendrive, O.MG Plug, O.MG Cabel, O.MG Adapter, O.MG UnBlocker, USBKill Professionell, HackrRF One Porta Pack, XIXEI X7, Packet Squirrel Mark II, LilyGo T-Dongle S3, Flipper Zero und Lilygo T-Embed.Aus dem Inhalt Planung, Durchführung und Auswertung von Penetrationstests: Red Teaming in der Praxis Security Awareness schulen Spionage-Gadgets: GPS-Tracker, Kameras, Aufnahmegeräte, Key- und Screenlogger Angriffe über die USB-Schnittstelle: Rubber Ducky, Digispark, USBKill und mehr WLAN-Verbindungen manipulieren: WiFi Deauther, WiFi Pineapple Kabelgebundene Netzwerke ausspionieren: Throwing Star LAN Tap, Packet Squirrel Funkverbindungen stören: Crazyradio PA, HackRF One, Störsender und mehr RFID-Tags duplizieren und manipulieren: Proxmark, iCopy-X, NFC-Kill Bluetooth tracken und abhören: Bluefruit LE Sniffer, Ubertooth One und BBC micro:Boards Universelle Hacking-Hardware: LilyGo, Raspberry Pi Zero, Flipper Zero und mehr Gefundene Hardware analysieren, Datenspeicher auslesen und Netzwerkverkehr überwachen Angriffsszenarien und LaborumgebungLeseprobe (PDF)

Wie Nachrichtendienste um Informationen und Kontrolle kämpfen. In Erstauflage aus dem Juli 2026.Es ist schon lange bekannt, dass Nachrichtendienste im Internet spionieren. Ob es um das Handy von Angela Merkel oder den gesamten Datenverkehr des DE-CIX in Frankfurt geht: Die Dienste suchen nach Intelligence und haben den Auftrag, Daten und Informationen zu sammeln.Aber was bedeutet das überhaupt? Welche technischen Möglichkeiten haben BND, CIA, NSA, Mossad und FSB? Welche Mythen gehören nach Hollywood, und wovor muss sich unsere Zivilgesellschaft wirklich schützen?Informatiker und Nachrichtendienstexperte Florian Dalwigk stellt Ihnen die Gefahren und Herausforderungen der Cyberspionage technisch fundiert vor und regt zum Nachdenken und Diskutieren an. Operative Methoden: vom Spion zum Trojaner Was vor 50 Jahren der Spion im Kanzleramt war, ist heute der Trojaner im Regierungsnetz. Als 2015 der Bundestag gehackt wurde, verschafften sich Angreifer Zugang zu 16 Gigabyte sensibler Daten, und zwar mit einer einzigen Phishing-Mail. Die Insider Threats von heute sitzen nicht mehr im Planungsstab der Armee, sondern administrieren IT-Systeme und entwickeln Hacking-Werkzeuge. Auf Basis ausgiebiger Recherchen und anhand dokumentierter Operationen zeigt Ihnen dieses Fachbuch, wie BND, NSA, Mossad und ihre Gegenspieler im digitalen Raum agieren. Verstehen und mitreden Was unterscheidet Vorratsdatenspeicherung von Chatkontrolle? Braucht Deutschland einen offensiven Geheimdienst mit eigenen Hacking-Einheiten? Wie gefährlich sind APTs aus China, Russland und Nordkorea wirklich? Bei diesen Debatten kann nur mitreden, wer die technischen Hintergründe und aktuellen Bedrohungsszenarien versteht. Dieses Buch liefert Ihnen das Fundament. Informationen finden und auswerten Ein Foto auf Instagram verrät GPS-Koordinaten, ein LinkedIn-Profil offenbart Organigramme, und ein vergessener Tweet wird zum Puzzlestück für Geheimdienstanalysten. In einem praktischen OSINT-Szenario gehen Sie selbst auf die Jagd: Verfolgen Sie Agent Florin Dalvikov bei seiner Arbeit und erleben Sie, welche Intelligence sich allein aus offenen Quellen zusammentragen lässt. Aus dem Inhalt: Von Spionen und Hackern Die Rechte (und Grenzen) der Spione Sicherheit und Freiheit Fancy Bear, Stone Panda und Büro 121: staatliche Akteure und APTs Attribution und Threat Intelligence OSINT: Informationen finden und auswerten SIGINT, HUMINT und operative Sicherheit Künstliche Intelligenz in der CyberspionageÜber den Autor:Florian Dalwigk ist Experte für Cybercrime, Cyberspionage und IT-Sicherheit. Nach seinem Studium der Informatik hat er in einer Sicherheitsbehörde gearbeitet und ist seit 2024 ehrenamtlicher Dozent u. a. für die Module »Ethical Hacking«, »IT-Forensik«, »Cyberspionage«, »Cybercrime und Krypto-Forensik« sowie »Post-Quanten-Kryptographie«. Als Fachbuchautor vermittelt er sein Wissen anschaulich und anwendungsbezogen.
Produktinformationen "c't Desinfec't 2026/27"
c't Desinfec't: Neue Version 2026/27! Komplett überarbeitet: einfacher, schneller, zuverlässiger. Mit Gratis Signaturupdates bis November 2027.
Artikel-Details
- Anbieter:
- Heise Medien GmbH & Co. KG
- Artikelnummer:
- 4018837113189
- Veröffentlicht:
- 20.11.26